Webサイトのセキュリティ保守サービス
サイトの「セキュリティ」課題
まるごとお任せください。
ステージングでの更新検証、毎日のバックアップ、24時間の監視、脆弱性チェック、改ざん検知まで。
安全な運用に必要なことを、ひとつのプランにまとめました。
月額20,000円(税別)〜
- 更新は本番のコピーで試してから反映
- 毎日の自動バックアップを別サーバーにも保管
- 初期設定から専任スタッフが代行
- ステージング更新は本番コピーで確認してから反映対応
- バックアップ毎日自動・7日分・別サーバーにも保管対応
- 死活監視5分ごとにチェック・停止時は通知対応
- 改ざんチェック月1回ファイルの変化を比較対応
こんなお悩みはありませんか?
更新が怖い
プラグインの更新通知が溜まっているが、更新してサイトが壊れるのが怖い
バックアップが不安
バックアップを取っているか、本当に復元できるか分からない
気づけない
サイトが止まったり、改ざんされたりしても気づける仕組みがない
何から始めれば
セキュリティ対策が必要なのは分かっているが、何から手を付ければよいか分からない
手作業のアップロード
FTPで手作業アップロード。どのファイルを上げたか、上げ忘れがないか、担当者の記憶とメモが頼り
うっかり上書き
公開サーバーだけにあった新しいファイルを、手元の古いファイルで上書きしてしまう
確認はメールの往復
テストページのURL・ID・パスワードを送って返事を待ち、どの版でOKをもらったか分からなくなる
古いバックアップしかない
いざ戻したいときに、いつのものか分からないバックアップしか残っていない
「セキュアJPね!」は、こうした不安を日々の運用と月次レポートで解消します。
できること
6つの保守メニュー
サイトを守るために必要な作業を、ひとつのプランでまとめて引き受けます。
- 01
ステージング
更新はいきなり本番で行いません。本番のコピーで試し、問題がないことを確かめてから本番に反映します。
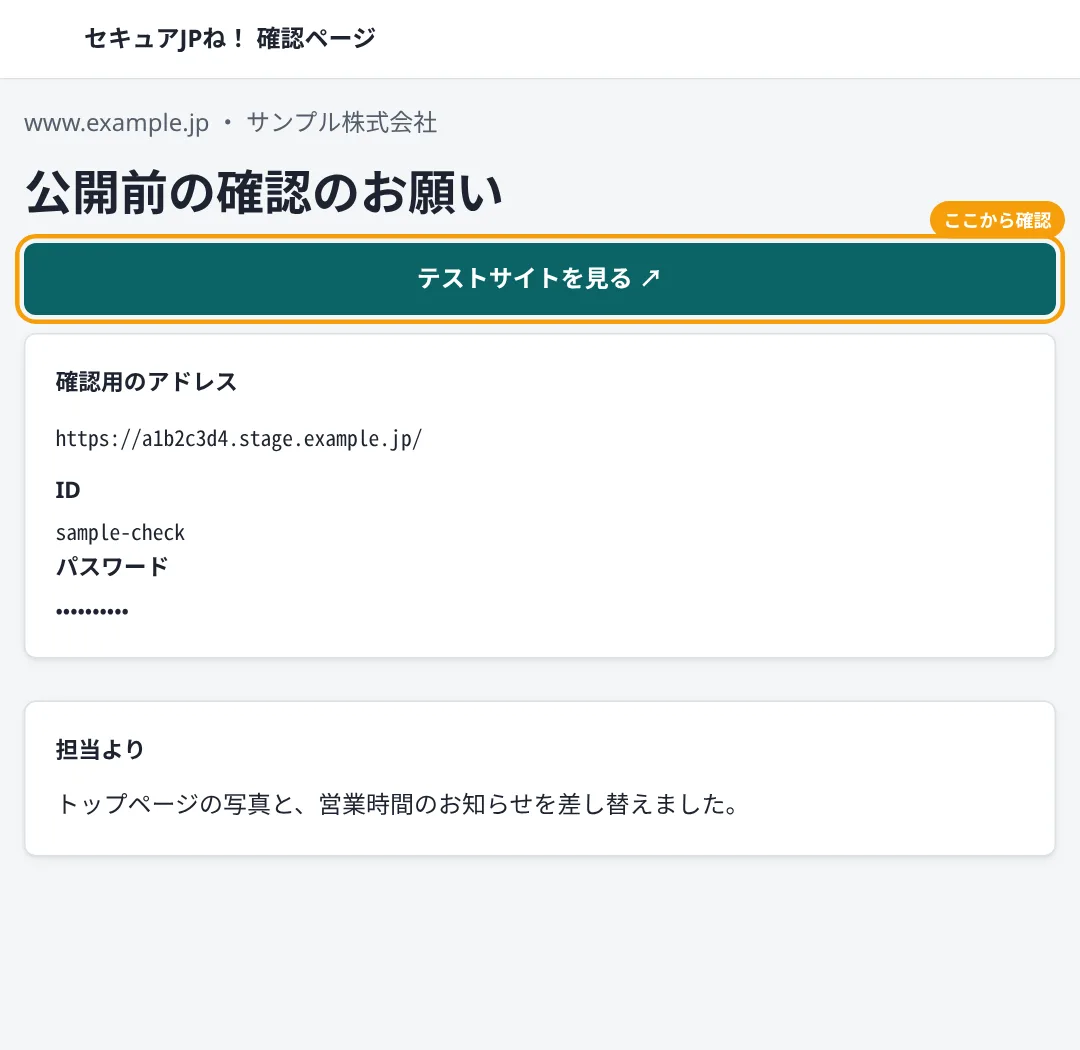
確認用URLと、公開前の確認のお願いの画面 ※画面はイメージです - 本番のコピーで更新を試してから本番に反映
- 確認用URLを用意
- 今の公開中のファイルを取り込んでから作業を開始
- 確認用のサイトはいつもアクセス制限付き(ベーシック認証・IPアドレスの許可・両方)
- 公開前に、追加・更新・削除になるファイルを一覧で確認(「転送元 → 転送先」を大きく表示し、向きをまちがえません)
- .git/・*.log・.env などは除外ルールで公開対象から外します
- お客様には専用の確認ページで承認をいただいてから公開(ご希望により承認なしでの公開も可)
- 02
バックアップ
サイトの中身を毎日決まった時刻に自動で保存します。サーバーとは別の場所にもコピーを置くので、いざというときも安心です。
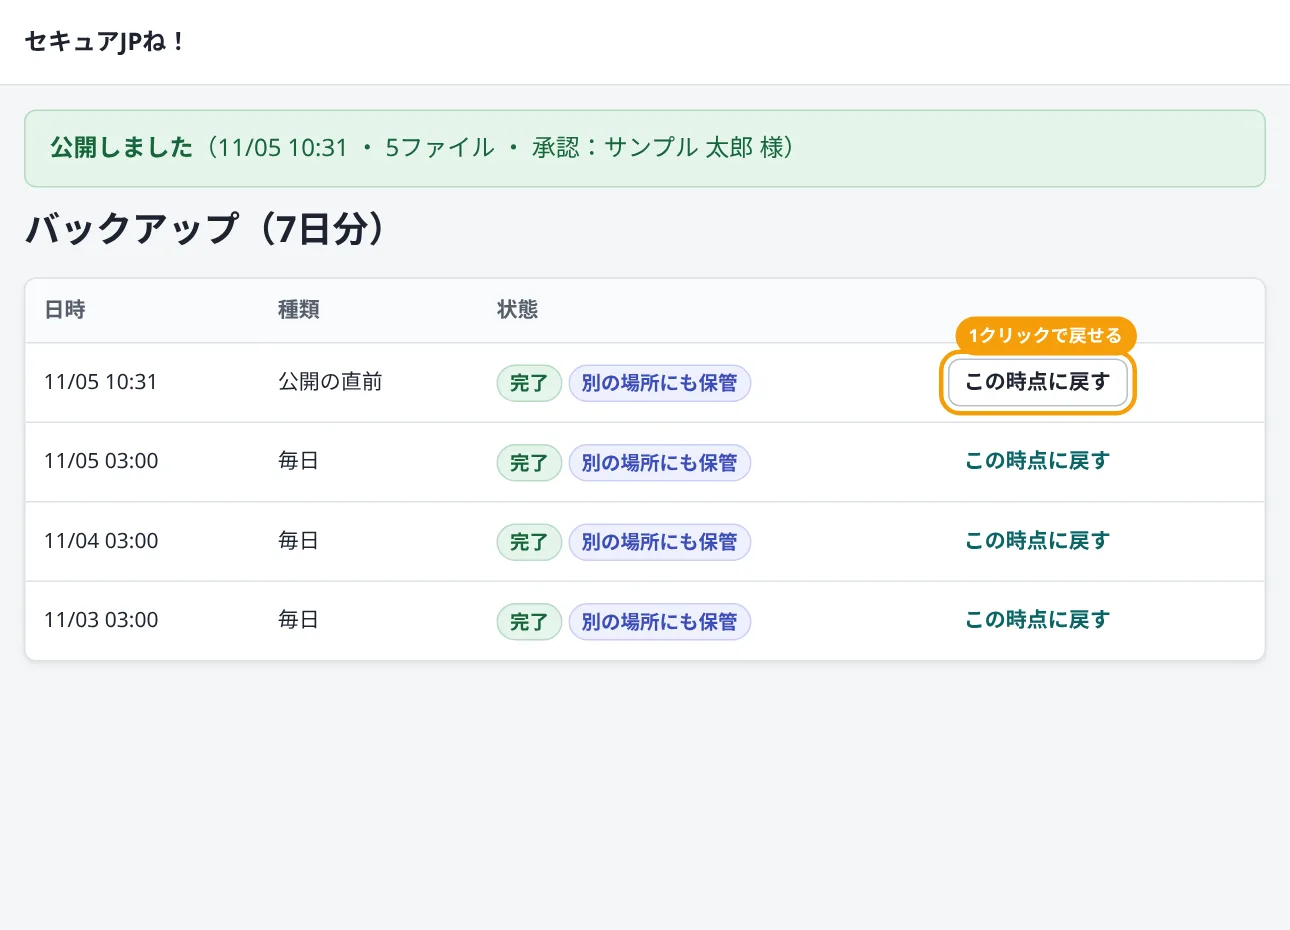
バックアップ一覧と「この時点に戻す」 ※画面はイメージです - ファイルとデータベースを毎日自動で取得(7日分)
- 別サーバーにもコピーを保管(Google Cloud Storageにも自動でコピーし、サーバーとは別の場所に保管)
- 公開の直前にも今の状態を自動で保存(取れなければ公開しません)
- 万一のときは「この時点に戻す」で、その時点のファイルに戻せます(戻す前に今の状態も保存)
- 変わっていないファイルは前の世代と共有し、場所をとらずに保管
- 残しておきたい時点はロックして残せます(7日分を超える保管はご相談ください)
- ご希望に応じてzipでお渡しできます
- 03
外部チェック
サイトの外側から、表示されているか・証明書が切れていないかを見守ります。止まったときはすぐにお知らせします。
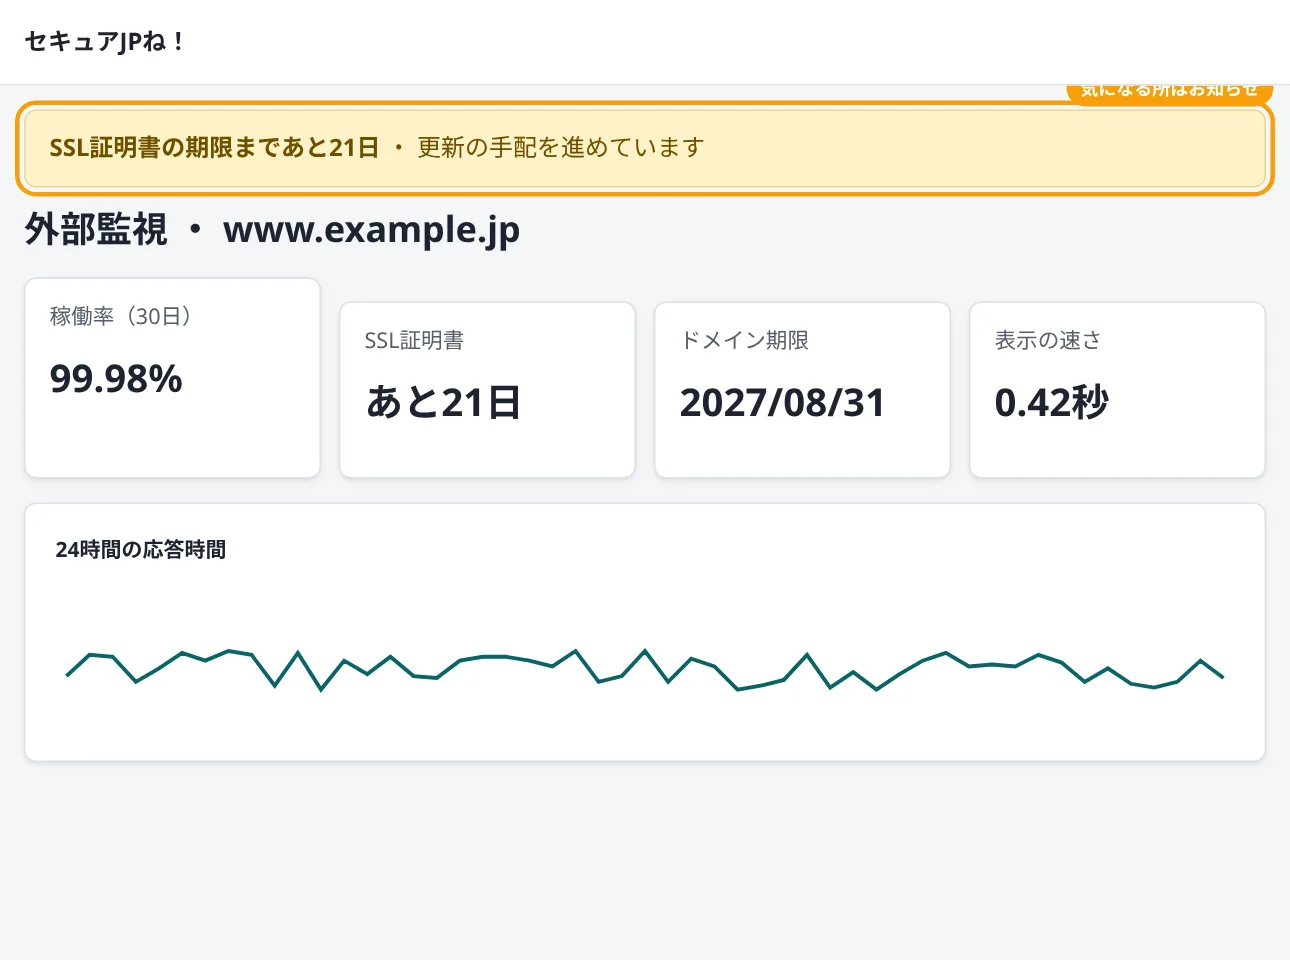
稼働率・SSL・ドメイン期限と応答時間のグラフ ※画面はイメージです - 5分ごとの死活監視と停止時の通知
- SSL証明書とドメインの期限監視
- 表示速度の確認
- 04
内部チェック
サーバーの中の状態とログを確認し、容量不足や不審なログインの試みを早めに見つけます。
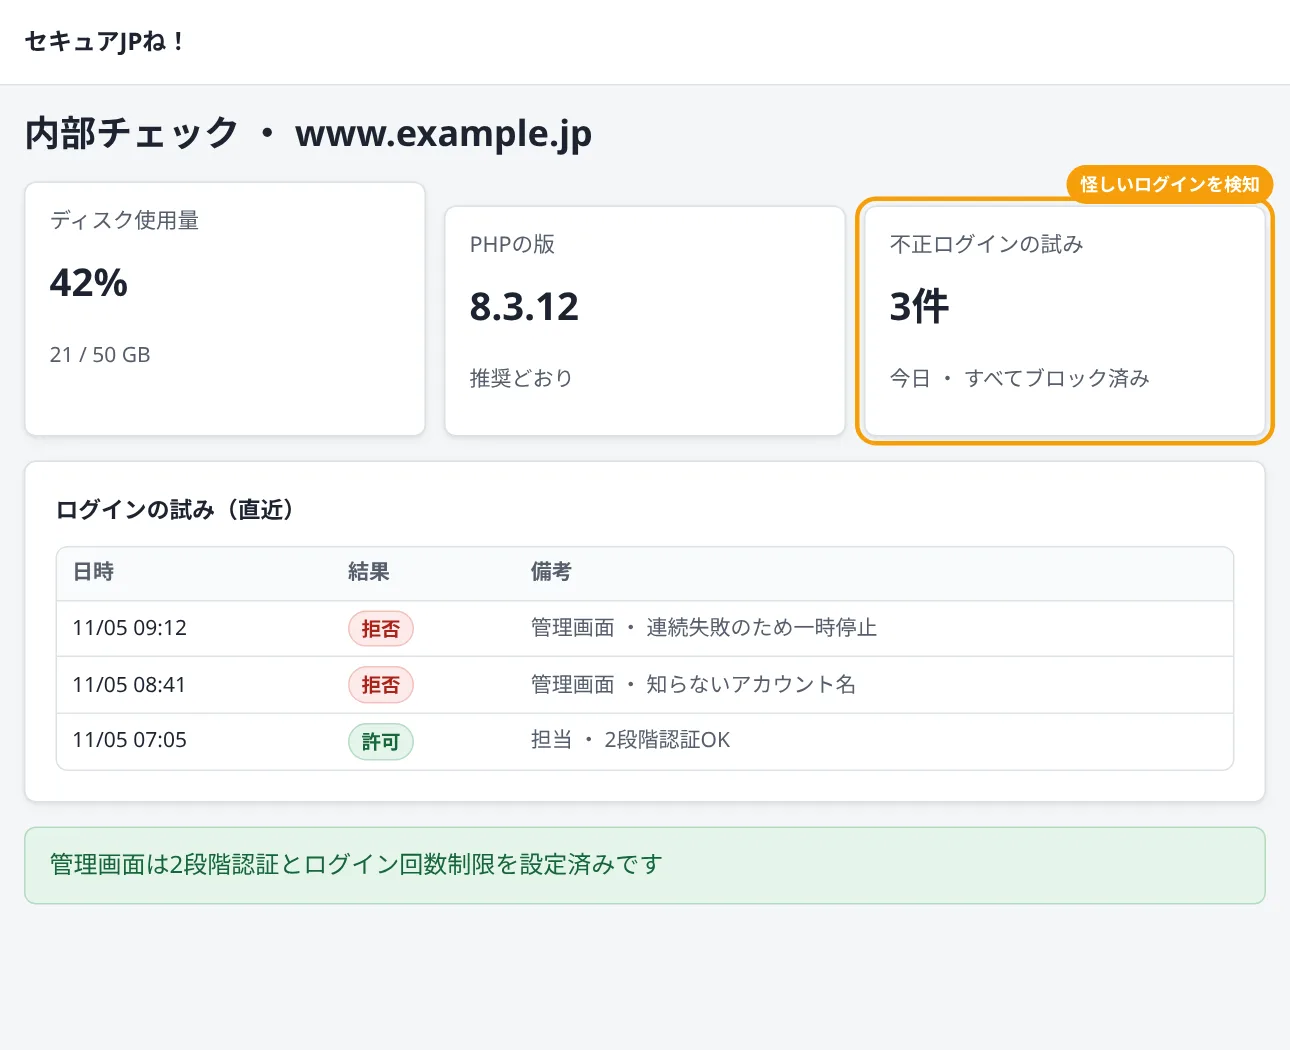
ディスク使用量・PHPの版・不正ログインの試み ※画面はイメージです - サーバー容量とPHPバージョンの確認
- 不正ログインの試みや不審なアクセスをログから検知
- 管理画面の2段階認証とログイン回数制限(初回設定)
- 05
脆弱性チェック
使っているソフトに危険な穴が見つかっていないかを確認し、必要な更新はステージングで確かめてから行います。
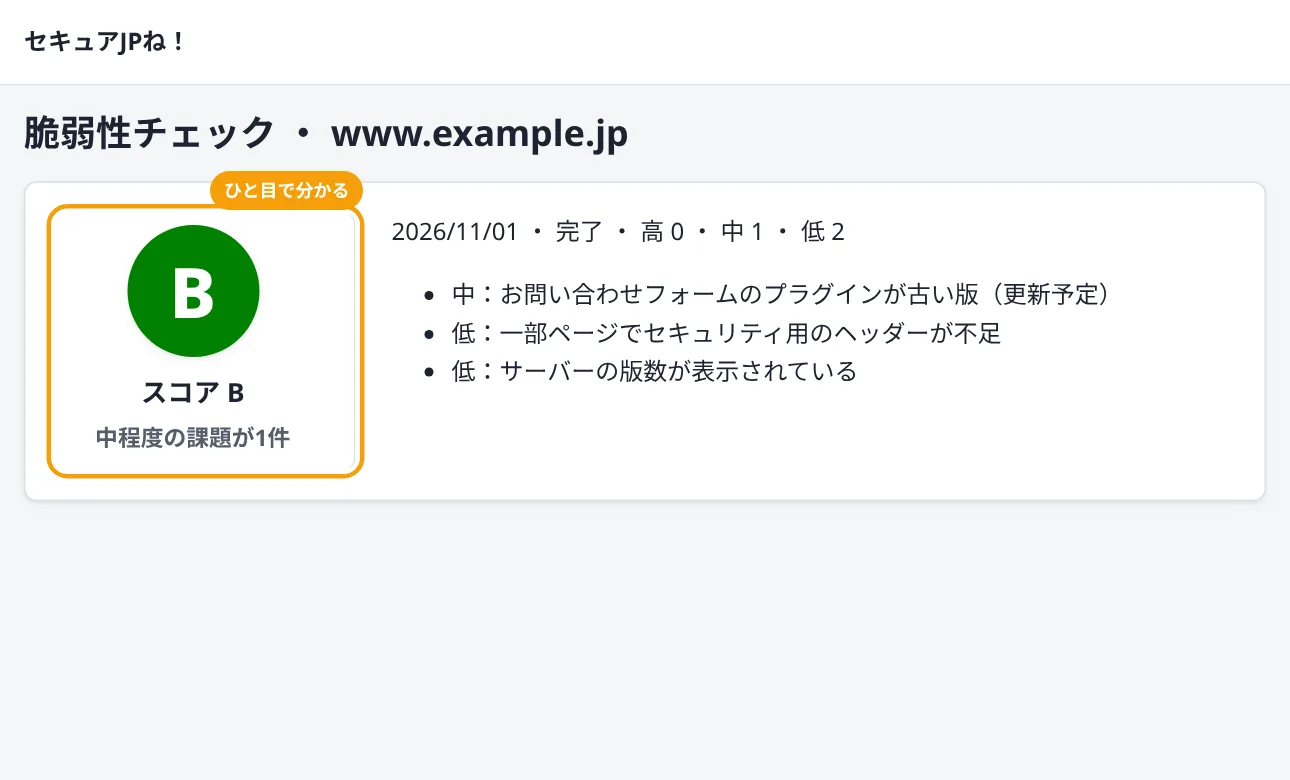
脆弱性スコア(A〜E)と課題の一覧 ※画面はイメージです - WordPress本体・プラグイン・PHPを公開されている脆弱性情報と照合
- 危険があればステージングで検証してから更新
- CloudflareでWAF・Bot対策を設定(初回)
- 06
改ざんチェック
知らないうちにファイルが書き換えられていないかを確認します。メールのなりすまし対策も最初に整えます。
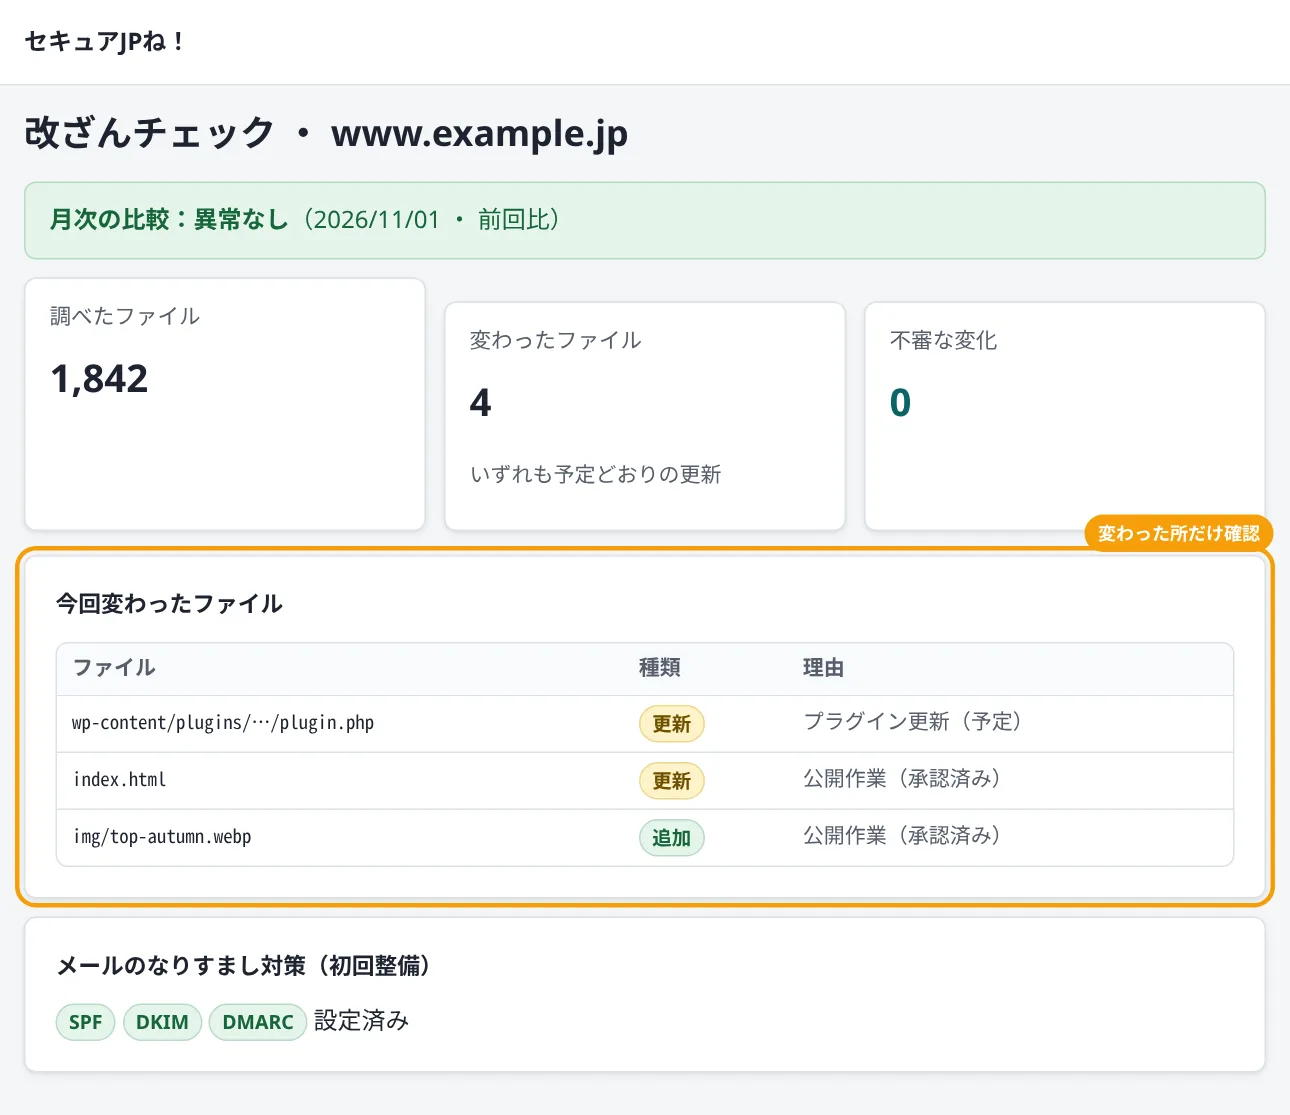
月次のファイル比較と、なりすまし対策の状態 ※画面はイメージです - 月1回ファイルの変化を比べて、不審なファイルや書き換えがあれば通知
- メールのなりすまし対策(SPF・DKIM・DMARC)を整備(初回)
更新の流れ
更新はこの流れで安全に
ステージで試して、お客様の承認をもらってから公開。公開の前には自動でバックアップ。手作業のアップロードとメールの往復で起きがちなミスを防ぎます。
- 1
ステージを用意
今の公開中のファイルを取り込み、本番とは別の確認用サイトを用意します。見られるのは関係者だけです。
- 2
ステージで更新
更新や修正はまずステージで行い、確認用URLで表示や動作を確かめます。
- 3
変わる所を確認
ステージと本番を比べ、追加・更新・削除になるファイルを一覧にして確かめます。
- 4
お客様が承認
専用の確認ページをメールでご案内。スマホでも見やすく、「承認する」「差し戻す(コメント付き)」をボタンで返せます。
- 5
公開前に自動バックアップ
公開の直前に本番の今の状態を保存します。保存できなかったときは公開しません。
- 6
本番に公開
変わったファイルだけを送ります。一時的な名前で送ってから置き換えるので、途中の状態は見せません。
- 7
毎日のバックアップ
公開後も毎日自動でバックアップ(7日分・別サーバーにも保管)。何かあれば、その時点に戻せます。
承認したものだけを公開
承認のあとにステージ側が変わったときは、公開を止めてお知らせします。「どの版でOKをもらったか分からない」を防ぎます。
作業の記録を残す
公開・承認・復元などの操作は記録に残り、画面からは消せません。
公開前のバックアップと戻し
公開と戻す作業の直前に、必ず今の状態を保存します。公開でトラブルがあっても「この時点に戻す」で、その時点のファイルに戻せます。
確認用サイトもしっかり保護
確認用サイトはいつもアクセス制限付き(ベーシック認証・IPアドレスの許可)。通信はHTTPSです。
※ 現在、データベースを含むステージング(WordPressなど)は準備中です。対象サイトの環境に合わせて、更新の進め方をご相談のうえ決めます。
画面イメージ
お客様がすることは「見て、押すだけ」
更新のご依頼から、確認・承認・公開・バックアップ、毎日の見守り、月次レポートまで。実際の流れの順に並べました。
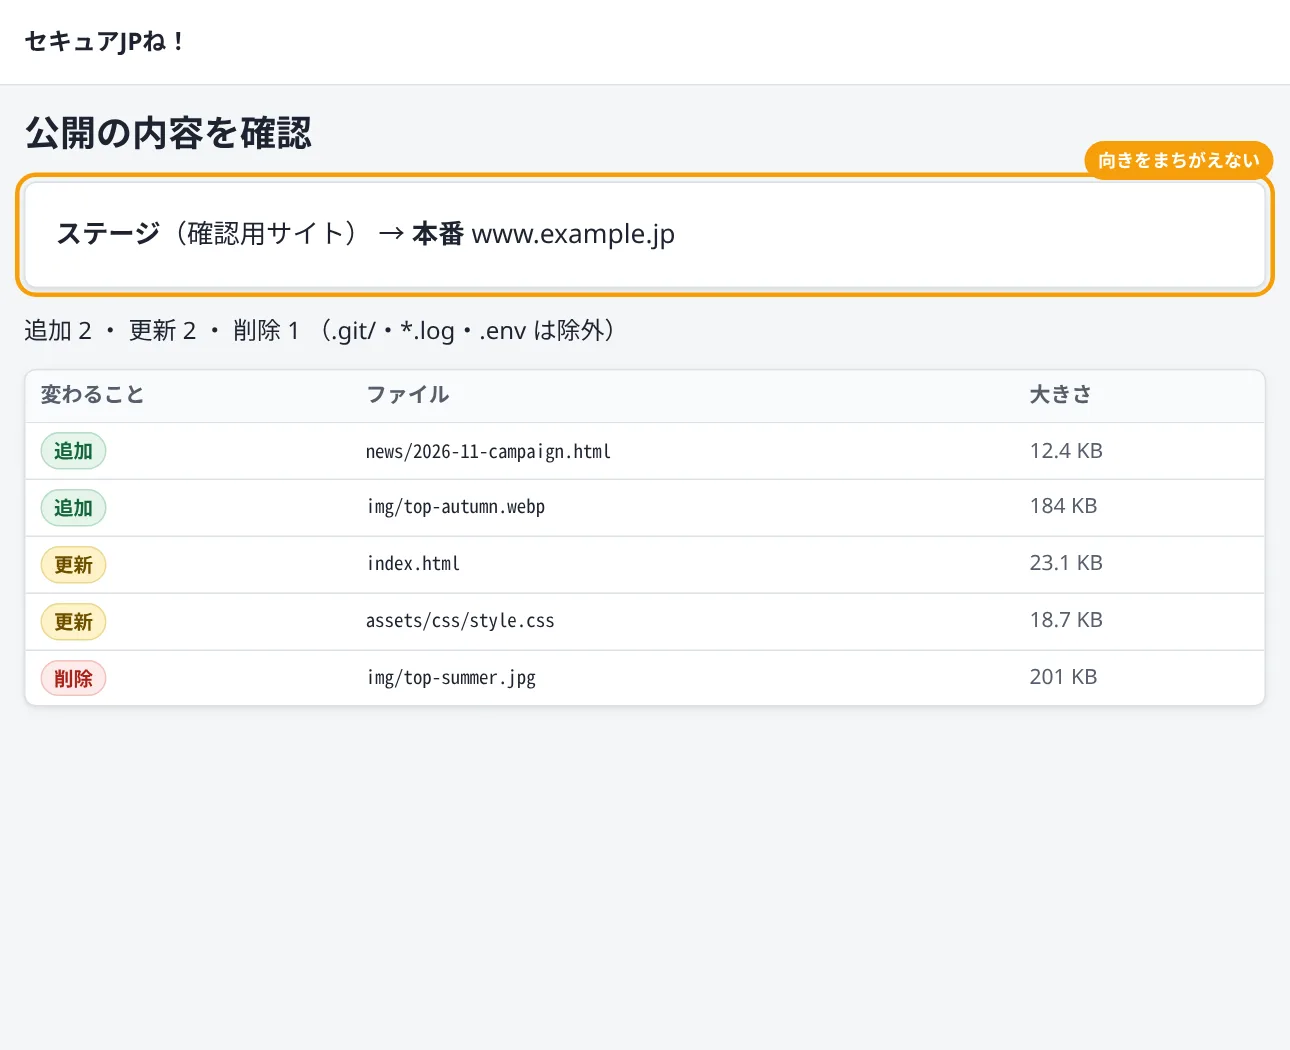
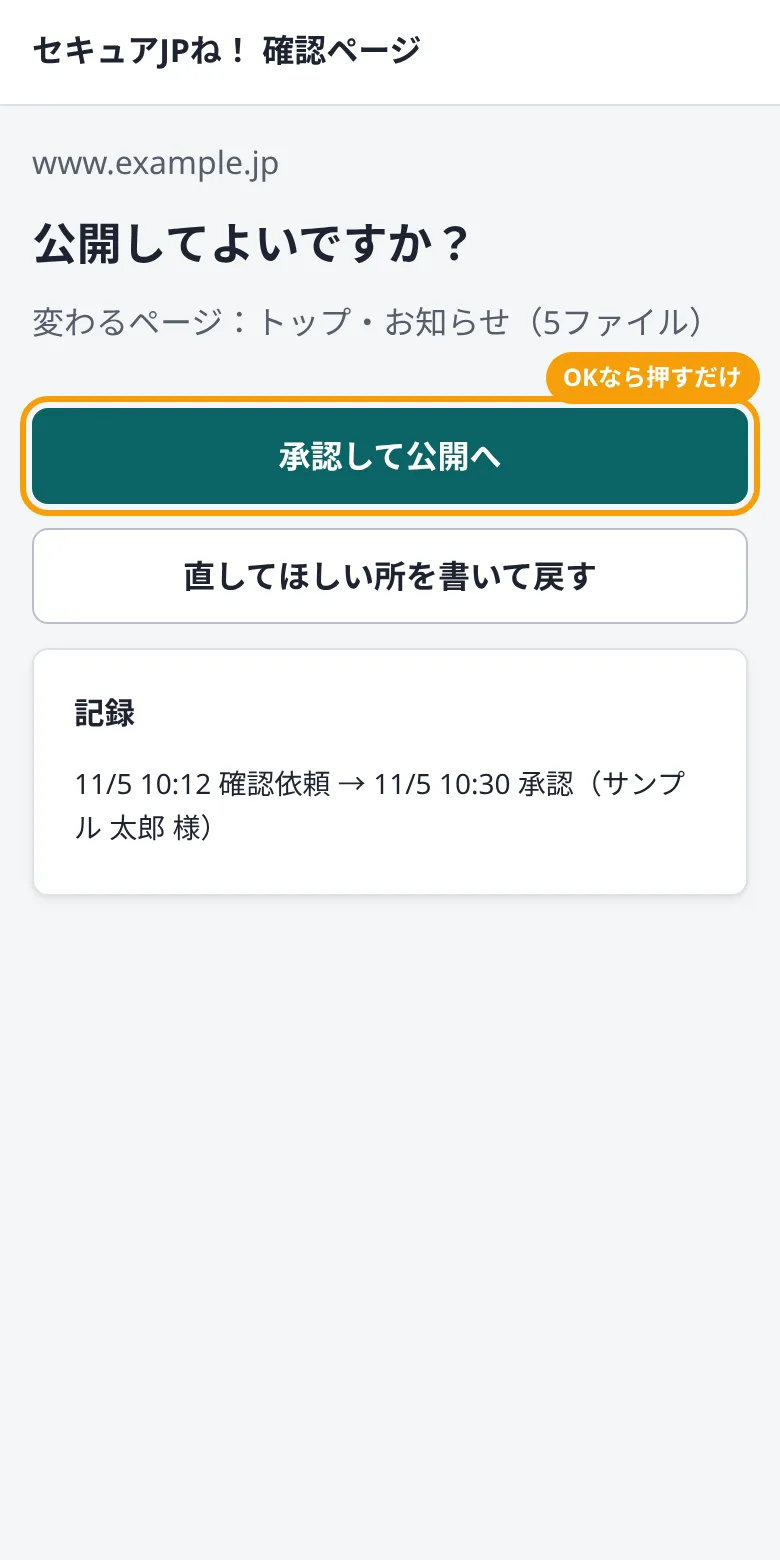
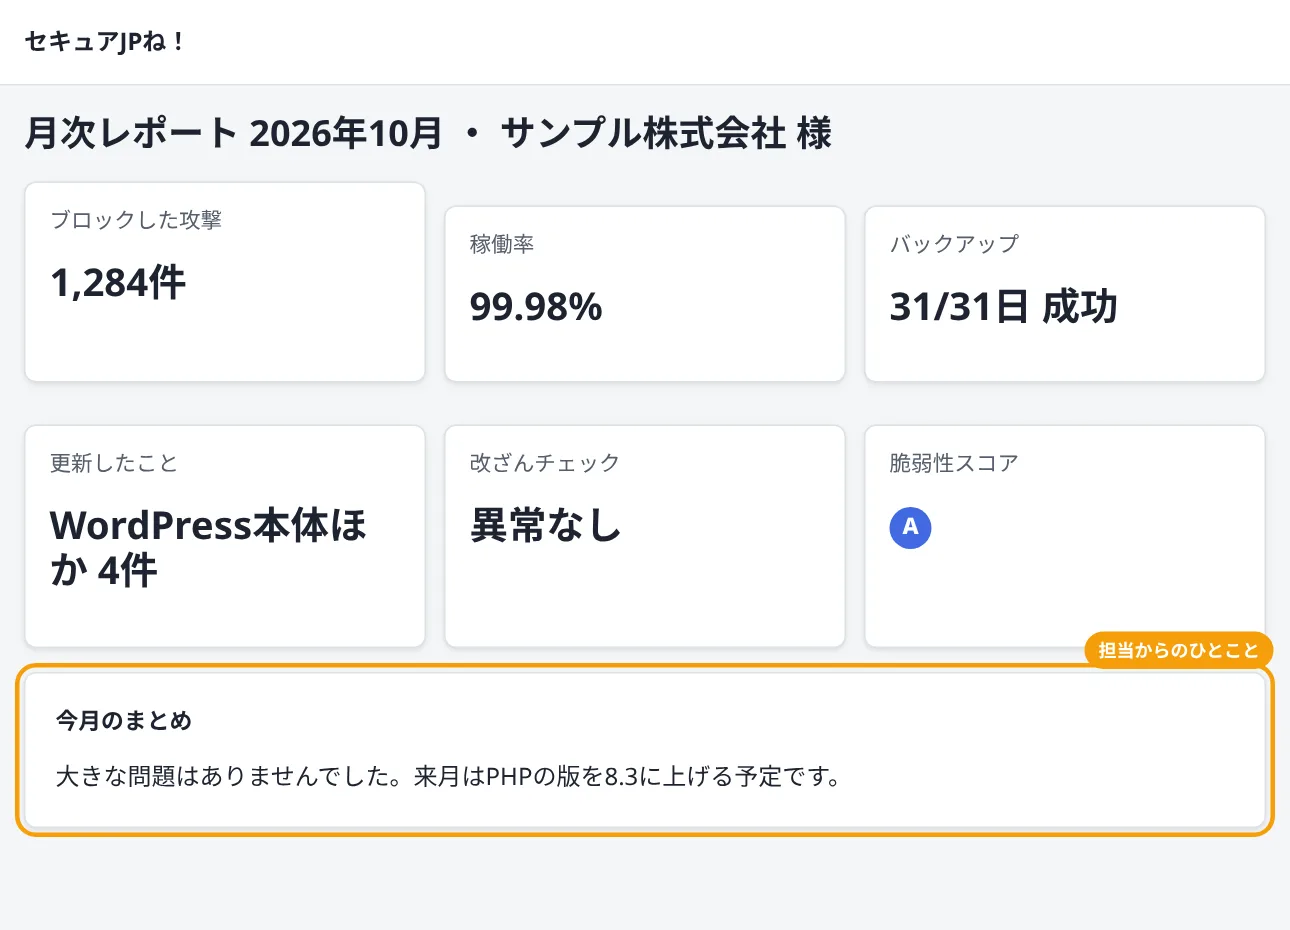
※ 画面はイメージです。表示の内容はすべて架空のサンプル(example.jp・サンプル株式会社など)で、実際の画面とは異なる場合があります。
対応環境
今の公開サーバーのまま始められます
公開サーバーへの接続
- SFTP(秘密鍵 または パスワード)
- FTPS(明示的 TLS)
- FTP
ステージングと公開のために、公開サーバーへ専用のプログラムを入れる必要はありません。読み書きするのは、決めたディレクトリの中だけです。
ステージ(確認用サイト)
- 静的サイト(HTML・CSS・画像など)
- PHP 8.3・8.4・8.5 + SQLite
- zip(64MBまで)・SFTPでファイルを配置(SFTPはそのステージの中だけに限定)
- アドレスは https です
ステージングで準備中のもの
- WordPressなど、MySQLなどのデータベースサーバーを使うサイトのステージング
- データベースの中身のステージング反映(ステージングで扱うのはファイルのみ)
WordPressサイトのバックアップ(ファイルとデータベース)や監視・脆弱性チェックなど、ほかのメニューは対象です。必要な環境は、お問い合わせの際にお知らせください。
安全のために
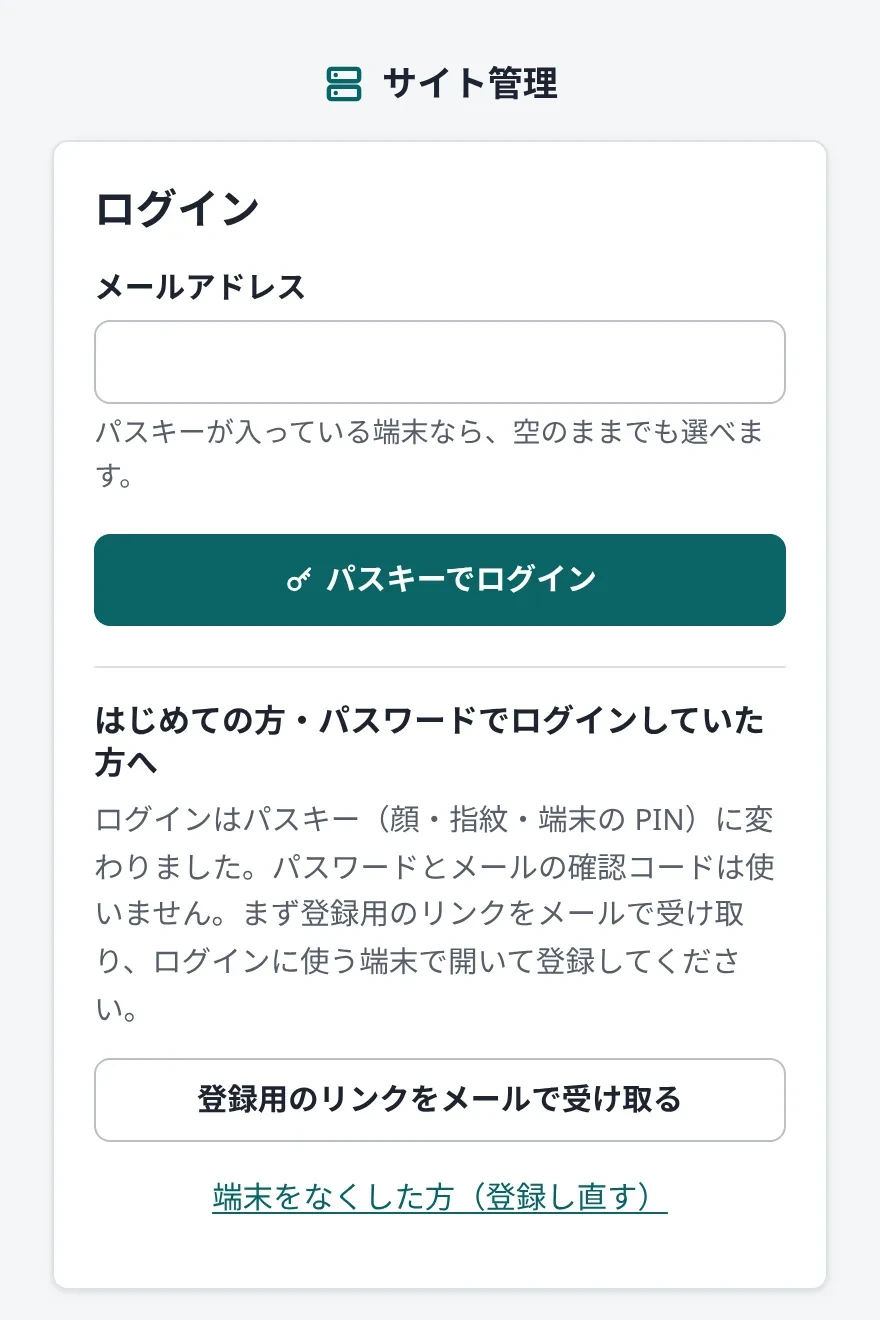
確認ページのログインはパスキー。パスワードを使いません
スタッフもお客様も、顔・指紋・端末のPIN(Face ID・Touch ID・Windows Hello・Androidの生体認証など)でログインします。覚えるパスワードも、メールで届くコードもありません。
-
1端末で本人を確かめる
顔・指紋・PINの確認は端末の中だけ。生体の情報は端末から出ません。
-
2その場かぎりの署名を送る
端末の中の鍵で、毎回ちがう問題に署名します。送るのは署名だけで、鍵そのものは送りません。
-
3公開鍵で確かめてログイン
サーバーが持っているのは公開鍵だけ。署名が正しいときだけ入れます。
似せた偽のサイトでは使えません。パスキーは確認ページのドメインにひも付いていて、ブラウザはほかのドメインでは出しません。確認用サイト(サブドメイン)のページからも使えないようにしています。
漏れる・使い回されるパスワードがない
サーバーにパスワードを置きません。ほかのサービスから漏れたパスワードや、当て推量・総当たりも効きません。
偽サイトに強い(フィッシング対策)
本物のドメインでしか使えないので、メールのリンクから偽のログイン画面に誘われても、そこでは使えません。
端末ごとに別の鍵。なくしたら消せる
パソコン・スマホなど端末ごとに登録します。なくした端末は削除すれば、その端末のログインも切れます。
端末を全部なくしても戻せる
登録用のリンク(30分・1回きり)をメールで受け取り、新しい端末を登録します。新しく登録されたときは、本人にメールでお知らせします。
お客様も同じしくみ
招待メールのリンクから端末を登録するだけ。あとはFace IDなどで確認ページに入り、そのまま承認できます。
そのほかの守り
接続情報は暗号化して保存
公開サーバーのパスワードや秘密鍵は暗号化して保存し、画面には「登録済み」とだけ表示します。
監査ログ
ログインと失敗、パスキーの登録・削除、接続先の変更、公開・承認・復元、秘密の表示などを記録します。画面からは消せません。続けて失敗したログインは一時的に止めます。
確認用サイトはいつも制限付き
ベーシック認証かIPアドレスの許可のどちらか(または両方)。制限なしにはできません。
お客様は自分の分だけ
確認ページには、そのお客様のサイトしか表示されません。
公開の前に必ずバックアップ
公開と復元の直前に今の状態を保存します。保存できなかったときは公開しません。
通信はHTTPS
確認ページはHTTPSで使います(httpで開くとhttpsに移します)。確認用サイトのアドレスもhttpsです。
見える化
月次レポート
月に1回、サイトの状態を1枚のレポートにまとめてお届けします。何が行われ、サイトがどう守られているかがひと目で分かります。
- 更新内容
- ブロックした攻撃数
- バックアップ状況
- 稼働率
料金
ひとつのプランに、まとめました
セキュアJPね!
月額20,000円(税別)〜
| ステージング | 本番コピーでの更新検証・確認用URL |
|---|---|
| バックアップ | 毎日自動取得(7日分)・別サーバーに保管 |
| 外部チェック | 5分ごとの死活監視・SSL/ドメイン期限監視・表示速度確認 |
| 内部チェック | サーバー容量・PHPバージョン確認・ログ検知・2段階認証等(初回設定) |
| 脆弱性チェック | 脆弱性情報との照合・検証後の更新・Cloudflare WAF/Bot対策(初回) |
| 改ざんチェック | 月1回のファイル比較と通知・SPF/DKIM/DMARC整備(初回) |
| レポート | 月次1回 |
プランに含まないもの (別途お見積もり)
- 被害発生時の復旧作業月1時間までは無償、超過分は時間単価で別途(時間単価はお問い合わせください)
- 社内のパソコンやネットワークの対策
- サイトのデザイン変更・機能追加・ページ更新代行
- 有料プラグイン・テーマの購入費
導入の流れ
お問い合わせから運用開始まで
- 1
お問い合わせ
フォームからサイトのURLとご相談内容をお送りください。
- 2
現状診断
サイトの環境や更新状況を確認し、対応内容をご提案します。
- 3
初期設定
ステージング・バックアップ・監視・各種対策を設定します。
- 4
運用開始
日々のチェックと月次レポートで継続的にサイトを守ります。
よくある質問
対象はどのようなサイトですか?
Linuxベースで構築されたスタティック・WordPress等のサイトを想定しています。その他の環境については、お問い合わせの際にご相談ください。
料金は1サイトごとですか?
はい。月額20,000円(税別)〜は1サイトあたりの料金です。
更新でサイトが壊れることはありませんか?
更新はまず本番のコピー(ステージング)で試し、確認用URLで動作を確認してから本番に反映します。
もし被害が発生した場合はどうなりますか?
復旧作業は月1時間まで無償で対応します。超過分は時間単価での別途お見積もりとなります(時間単価はお問い合わせください)。
サイトの修正やページ更新も頼めますか?
デザイン変更・機能追加・ページ更新代行は本プランに含まれません。別途お見積もりとなります。
今使っているレンタルサーバーのままで使えますか?
SFTP・FTPS・FTPのどれかで接続できれば使えます。ステージングと公開のために、公開サーバーへ何かを入れる必要はありません。
WordPressのサイトでもステージングは使えますか?
ステージングは静的サイトとPHP+SQLiteのサイト向けで、MySQLなどのデータベースサーバーを使うサイトのステージングは準備中です。バックアップ・監視・脆弱性チェックなどほかのメニューは対象です。
承認のために、こちらもアカウントが必要ですか?
承認をお願いする場合は、メールでご招待してアカウントを作っていただきます。見られるのは、ご自身のサイトの確認ページだけです。承認なしで公開する進め方もできます。
公開でトラブルがあったら戻せますか?
公開の直前に自動でバックアップを取っています。バックアップの一覧から「この時点に戻す」で、その時点のファイルに戻せます。
バックアップはどこに保存されますか?何日分残りますか?
サーバーとは別の場所にも保管し、毎日の自動バックアップを7日分残します。残しておきたい時点はロックできます(7日分を超える保管はご相談ください)。
確認ページのログインにパスワードは要りますか?
要りません。パスキー(顔・指紋・端末のPIN)でログインします。メールで届く確認コードもありません。はじめは、招待メールや登録用のリンクから端末を登録します。
どんな端末・ブラウザで使えますか?
パスキーに対応した端末とブラウザが必要です。iPhone・iPad・Mac(Safari・Chrome)、Android(Chrome)、Windows(Edge・Chrome。Windows Hello)の新しい版で使えます。古いOSやブラウザでは使えないことがあります。
スマホやパソコンをなくしたら?機種を変えたら?
「端末をなくした方」の案内から、登録用のリンク(30分・1回きり)をメールで受け取り、新しい端末を登録します。登録すると、ほかの端末のログインは切れます。iCloudキーチェーンやGoogleパスワードマネージャーで同期されるパスキーなら、新しい端末でそのまま使えることもあります。
顔や指紋のデータを預けることになりますか?
なりません。顔・指紋の確認は端末の中で行われ、サーバーには届きません。サーバーが受け取るのは、ログインのたびの署名と、登録のときの公開鍵だけです。
お問い合わせ
ご相談・お見積もりは下記フォームからお気軽にどうぞ。